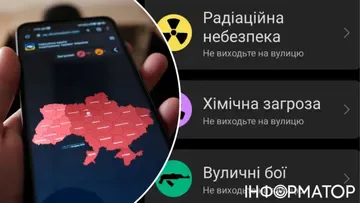
Третього листопада творці сервісу «Повітряна тривога» виступили з офіційними роз’ясненнями стосовно подій недільного вечора, коли користувачі помилково одержали сповіщення про небезпеку хімічного характеру та ракетні удари. Зокрема, киянам надійшли неправдиві оповіщення про загрозу застосування хімічної зброї та удар ракетою «Орєшнік», що спочатку сприймалося як масштабний хакерський напад на всю платформу. Автори софту принесли вибачення аудиторії та взялися спростовувати поширені в месенджерах і соцмережах хибні трактування. Згідно з їхньою заявою, хакери не проникали у сам мобільний клієнт, натомість їм вдалося зламати внутрішню панель керування оператора. Водночас персональні відомості громадян залишилися повністю захищеними та не зазнали жодних ушкоджень.
Вказане роз’яснення було опубліковане на офіційному телеграм-каналі проєкту «Повітряна Тривога», який розробляли силами підприємств Stfalcon та Ajax Systems як волонтерську ініціативу за сприяння Міністерства цифрової трансформації. Спеціалісти підкреслили, що йдеться про цілісний комплекс програмних рішень, що охоплює мапу тривог, мобільні програми, інтерфейс оператора та API-інтерфейси, причому дані в систему вводять представники місцевих громад або уповноважені особи цивільного захисту.
Через це користувачі побачили неправдиві попередження про радіаційний стан, хімічні загрози чи вуличні бої, а також сторонні сповіщення російською мовою з гіперпосиланнями на зовнішній Telegram-ресурс. З міркувань безпеки розробники утрималися від оприлюднення повних технічних подробиць інциденту. Спільно з профільними міністерствами та відомствами інженери оперативно заблокували роботу серверної складової та панелі оператора, після чого за дві години відновили базовий функціонал, включно з інформуванням про рівні загроз та надсиланням push-повідомлень.
Наразі фахівці продовжують перевірку безпеки системи та працюють над поверненням коректного показу цілей на мапі. Водночас розробники категорично спростували чутки про витоки особистої інформації, компрометацію облікових записів або смартфонів громадян, а також наявність шкідливого коду у програмному забезпеченні. За їхніми словами, застосунок ані збирає, ані передає приватні дані й позбавлений доступу до ключових функцій мобільних пристроїв, тому жодної небезпеки для користувачів не існує. Команда висловила вдячність профільним структурам за оперативну допомогу, а громадянам — за терпіння та довіру до платформи, яка вже майже п’ять років слугує одним із головних інструментів сповіщення про небезпеки.
Раніше у медіа з’являлася інформація про оцінку співзасновника освітньої платформи Prometheus Івана Примаченка, котрий припустив, що недавній злам системи може стати первісним сигналом масштабнішої хвилі кібернападів, здатних найближчими місяцями охопити різні континенти й сфери діяльності. На його думку, каталізатором подібних процесів виступає стрімкий прогрес технологій штучного інтелекту, котрі вже здатні конкурувати з провідними експертами з цифрової безпеки. Окрім того, раніше повідомлялося про появу в додатку мапи пересування ворожих ракет і БПЛА, яка, втім, не відображає точних координат у реальному часі, через що мешканцям столиці, які прагнуть конкретики щодо загрози над головою, вона приносить небагато користі. Серед інших новин зазначалося, що Москва відмовилася від залучення європейських держав до переговорного процесу в Абу-Дабі, обсяг українців із міським статусом тимчасового захисту в Республіці Польща зменшився на вісімдесят одну тисячу осіб упродовж місяця за даними ЗМІ, китайський військово-морський флот тестує унікальне судно «Сичуань», оснащене стелс-дронами та електромагнітною катапультою, а енергетичні прогнози попереджають, що удари по чотирьох теплоелектростанціях здатні призвести до тривалих блекаутів.